
Microsoft Defender でエージェント時代の SOC を再構想する
※本ブログは、米国時間 9 月 23 日に公開された ‛Reimagining the SOC for the agentic era in Microsoft Defender’ の抄訳です。
サイバーセキュリティを取り巻く力学は変化しています。security operations center (SOC) も変わらなければなりません。
サイバー攻撃者はエージェントを利用し、かつてない規模で攻撃の実行を自動化しています。以前はチーム全体で取り組む必要があったことも、今では1人のオペレーターとエージェント フレームワークで実行できます。
この変化によって、厳しい現実が明らかになりました。保護と運用が別々のシステムとして構築されている限り、セキュリティ対策はAIの速度で機能するできません。引き継ぎ、統合、境界の一つ一つが防御側の動きを遅らせ、その複雑さはエージェントにも引き継がれます。
エージェント型セキュリティを実現するには、業界に新たなモデルが必要です。環境全体を見渡せる広がりと、調査して行動できる深さを備えた最新のサイバー スタックが求められます。セキュリティ運用とネイティブな保護は、1つのシステムとして機能しなければなりません。これがIntegrated Security Operations Center (ISOC) です。
本日、Microsoft Defender のIntegrated Security Operations Center (ISOC) を発表します。これは、Security Information and Event Management (SIEM) と脅威保護の主要なソリューションを統合した、エージェント型セキュリティのための基盤です。個別のシステムを運用する複雑さを伴うことなく、人とエージェントが共通の基盤を通じて環境全体を可視化し、理解し、行動できるようにします。
動画はこちらからご覧ください。
https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/1306391-hayete-announce-0x1080-6439k
エージェント型セキュリティのための設計 (Built for agentic security)
2026 年 7 月、私たちは Project Perception と共に、エンドツーエンドのサイバー スタックを発表しました。これは、防御担当者がマシン速度で認識し、推論し、行動できるよう、適切なモデル、ハーネス、専門エージェントを提供することに重点を置いたものです。しかし、インテリジェンスとオーケストレーションだけでは十分ではないため、私たちはスタックのあらゆるレイヤーで革新を進めています。エージェントは、スタックの他の部分が一体として機能することに依存しています。
エージェントには、可視性を提供するシグナルとセンサー、それらのシグナルを理解へと変えるコンテキスト、そして判断を保護アクションへと変換するアクチュエーターが必要です。ISOC では、これらのレイヤーが連携して機能するため、エージェントは個別のタスクを超え、エージェント型 SOC の運用を支援できます。 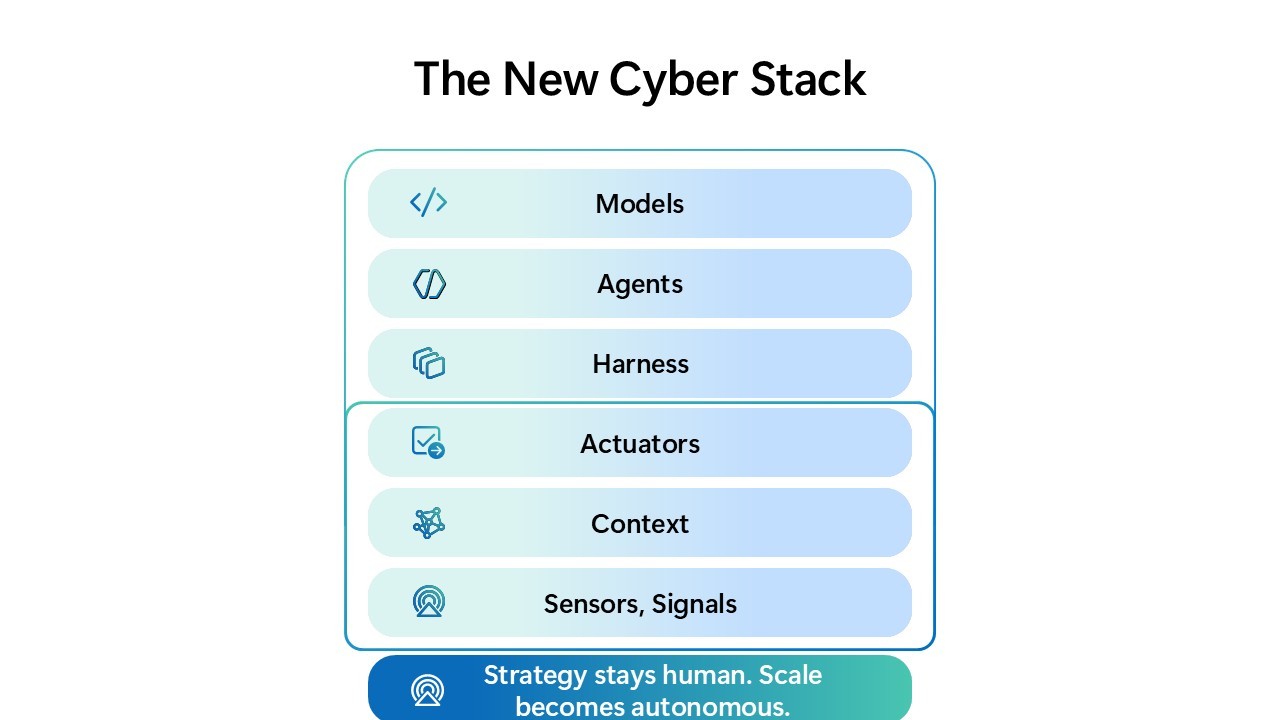
Signals and sensors が、システムに状況認識をもたらします。
Context が、それらのシグナルを理解へと変えます。
Actuators が、洞察を保護アクションへと変えます。
ISOC はこれらの機能を基盤として統合し、人とエージェントが互いの強みを生かしながら 1 つのシステムとして運用できるようにします。エージェントは継続的に実行するための速度とスケールを提供し、人は優先順位を設定し、判断を加え、重要な成果を定義します。両者が連携することで、防御担当者は AI を活用する脅威アクターに対応し、より良いセキュリティ対策を実現できます。
動画はこちらからご覧ください。
https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/1306391-firesidechat-0x1080-6439k
統合保護ループ (Integrated protection loop)
ISOC によってシグナル、コンテキスト、制御が一体として機能することで、直線的なセキュリティ ワークフローという従来のパターンを打破できます。その結果、防御担当者が得た学びを継続的に侵害前の保護強化へとつなげる、統合保護ループが実現します。
Microsoft Defender の攻撃遮断は、この仕組みで何が可能になるかを示しています。豊富なテレメトリと制御により、攻撃が進行している最中でも、システムは攻撃者を検出し、その次の動きを予測して適応できます。進行中の脅威を遮断すると同時に、攻撃者が次にどこへ移動するかを見越します。これは、露出に関する洞察を利用してほぼリアルタイムで保護を強化し、脅威インテリジェンスによって最も重要な脅威に焦点を合わせる保護ループです。
ISOC は、このループをネイティブに実現するために必要な機能を統合し、ユーザー自身が組み立て、調整し、保守する負担をなくします。さらに、保護が進化するにつれて、新しい機能もこのループに取り込めます。その結果、保護はより強固になり、実務担当者は個々のシグナルを追いかける時間を減らし、判断、優先順位付け、セキュリティ対策の実現により多くの時間を使えるようになります。
実務担当者のための設計 (Designed for the practitioner)
これまで長い間、実務担当者はセキュリティ アーキテクチャの境界を補う必要がありました。行動に必要な情報と制御を得るためだけに、シグナルをつなぎ合わせ、コンテキストを再構築し、複数のツールを行き来してきました。
ISOC は、その出発点を変えます。調査、ハンティング、自動化、インシデント管理、脅威の把握、対応に必要な機能が統合された環境を標準で利用できます。ツール間の境界に合わせて業務を組み立てるのではなく、チームは達成したいセキュリティ対策の成果を中心に業務を進められます。
そして、自律性が高まるほど、この基盤はさらに強力になります。統合保護ループは、脅威を継続的に検出して防御する作業をより多く担えるようになり、エージェントは、実務担当者がすでに利用できる同じコンテキストと制御を使って調査、推論、行動できるよう支援します。
別個のエージェント レイヤーを組み立てたり、新たな運用モデルをつなぎ合わせたりする必要はありません。実務担当者は、現在の標準環境のまま専門性を増幅させ、セキュリティ スタックの運用から防御の指揮へと、より多くの時間を振り向けられます。
動画はこちらからご覧ください。
https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/1306391-rob-demo-1
今後の展望
セキュリティは常に、攻撃者と防御側の競争でした。AI はその競争の速度、規模、経済性を変えます。次世代の SOC が必要としているのは、AI 機能の数ではなく、人とエージェントが環境全体を1つのシステムとして認識し、推論し、行動できるかどうかです。
Microsoft Defender の Integrated Security Operations Center (ISOC) は、現在プレビューで提供されています。発表イベントの全編録画をご覧ください。
Microsoft Security ソリューションの詳細については、Web サイトをご覧ください。Security Blog をブックマークすると、セキュリティに関する専門家の最新情報をご確認いただけます。また、サイバーセキュリティに関する最新ニュースと更新情報は、LinkedIn (Microsoft Security) および X (@MSFTSecurity) でも発信しています。
Join the conversation